دفاتر اسناد رسمی به عنوان یکی از کهنترین و حیاتیترین نهادهای حقوقی کشور، نقش کلیدی در تثبیت مالکیت، ساماندهی معاملات و برقراری امنیت حقوقی جامعه ایفا میکنند. طی دهههای متوالی، اعتبار اسناد رسمی وابسته به کاغذهای مخصوص، مهرهای برجسته، جوهر استامپ و امضاهای دستی سردفتر و طرفین معامله بود. اما این ساختار سنتی همواره با چالشهایی چون ریسک جعل هویت، امکان دستکاری مفاد سند پس از تنظیم، مفقودی یا فرسودگی فیزیکی اسناد روبهرو بود.
با راهاندازی سامانه ثبت الکترونیک اسناد (ثبت آنی) و الزام به استفاده از زیرساختهای نوین، امضای دیجیتال به عنوان نقطه عطفی در تحول قضایی و ثبتی کشور معرفی شد. در این مقاله، ابعاد فنی، حقوقی و امنیتی کاربرد امضای دیجیتال در دفاتر اسناد رسمی و نقشی را که در کاهش فساد و ارتقای امنیت معاملات ایفا میکند، به دقت بررسی خواهیم کرد.
چرایی گذر از امضای دستی به امضای دیجیتال در دفترخانهها
در سیستم سنتی، تنظیم یک سند رسمی مستلزم حضور افراد، بررسی چشمی مدارک هویتی و ثبت امضا در دفتر اندیکاتور و دفاتر بزرگ دستنویس بود. با این حال، موارد زیر سازمان ثبت اسناد و املاک کشور را به سمت الکترونیکیسازی سوق داد:
- امکان جعل فیزیکی: امضای دستی و مهرهای سنتی توسط افراد سودجو قابل شبیهسازی یا جعل مهر بودند.
- عدم امکان پایش لحظهای: در دفاتر سنتی، پیگیری برخط وضعیت ممنوعالمعامله بودن افراد یا بازداشت بودن املاک با تاخیر انجام میشد.
- هزینههای هنگفت بایگانی و نگهداری کاغذ: آرشیو کردن میلیونها جلد دفتر بزرگ ثبتی، فضا و بودجه زیادی را میطلبید و در برابر حوادثی نظیر آتشسوزی آسیبپذیر بود.
ورود امضای دیجیتال مبتنی بر گواهی الکترونیکی، تمام این چالشها را با تبدیل سند فیزیکی به دادهپیام رمزنگاریشده برطرف کرد.
ارکان فنی و امنیت امضای دیجیتال در سامانه ثبت آنی
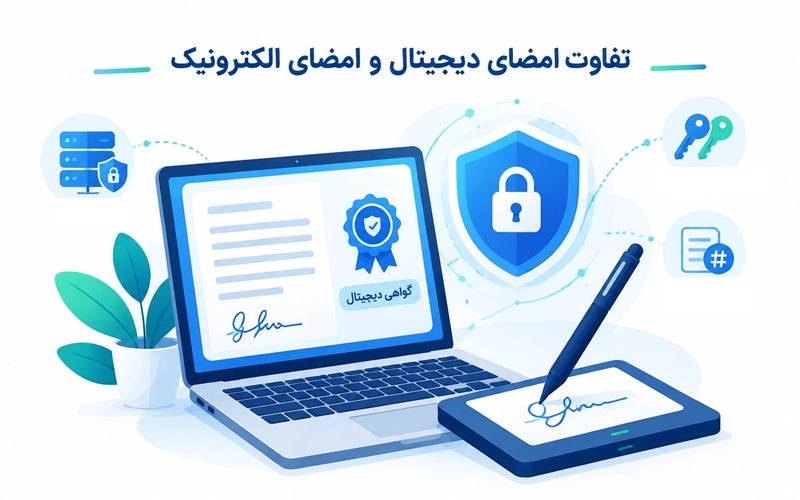
برخلاف امضای الکترونیک ساده (که صرفاً یک اسکن تصویر یا تأیید ساده است)، امضای دیجیتال به کار رفته در دفاتر اسناد رسمی از سازوکار زیرساخت کلید عمومی (PKI) استفاده میکند. این سازوکار شامل ۴ اصل اساسی است:
- احراز اصالت و هویت (Authentication): سردفتر با توکن سختافزاری امنیتی (USB Token) که حاوی کلید خصوصی وی است و گواهی دیجیتال معتبر دارد، هویت خود را در سامانه به اثبات میرساند.
- یکپارچگی و تمامیت سند (Data Integrity): با اعمال تابع هش (Hash) روی متن سند، هرگونه تغییر در کلمات، اعداد، پلاکهای ثبتی یا شروط سند، هش را نامعتبر کرده و سند را بیاعتبار میسازد.
- انکارناپذیری (Non-Repudiation): سردفتر یا متعهد با توجه به اختصاصی بودن کلید و امضا با توکن امن، نمیتواند صدور یا تنظیم سند را انکار کند.
- مهر زمانی معتبر (Time-Stamping): زمان دقیق ثبت سند بر حسب ثانیه به شکل رمزنگاریشده در سند حک میشود و امکان جابجایی تقدم و تاخر اسناد را به صفر میرساند.
مراحل گامبهگام ثبت سند رسمی با امضای دیجیتال
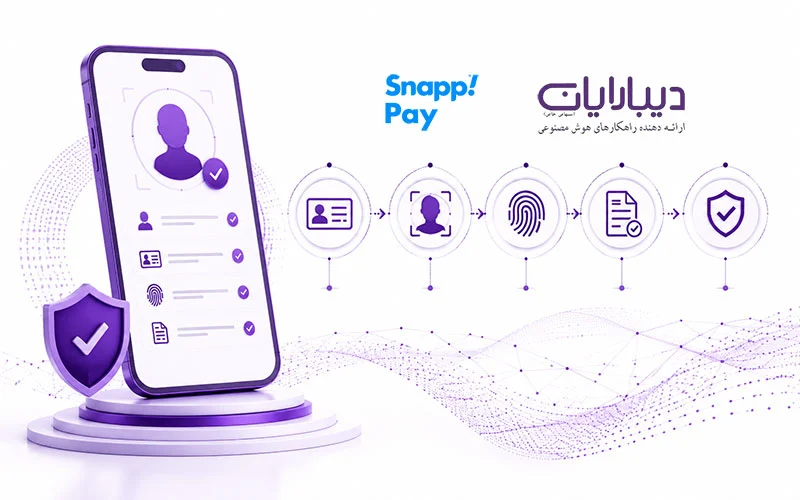
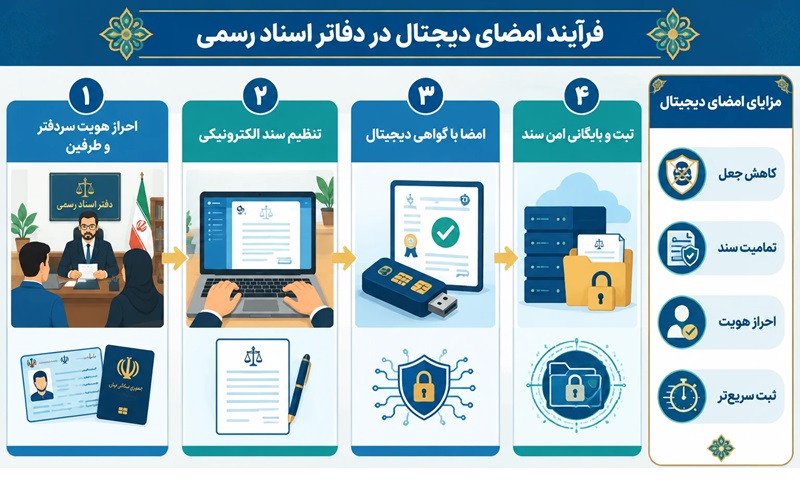
همانطور که در دیاگرام بالا مشاهده میشود، چرخه تنظیم سند رسمی الکترونیک طی چهار گام مشخص و متصل به پایگاههای داده ملی انجام میپذیرد:
- احراز هویت بیومتریک و برخط: تطبیق مشخصات هویتی و اثر انگشت طرفین با سامانه ثبت احوال کشور برای اطمینان از اصالت حضور اشخاص.
- تنظیم و استعلام الکترونیکی: ثبت متن سند در سامانه ثبت آنی و استعلام آنی وضعیت ملک یا خودرو از مراجع نظارتی.
- امضا با گواهی و کلید اختصاصی: درج امضای دیجیتال سردفتر با استفاده از توکن رمزنگاری و ثبت اثر انگشت طرفین بر روی پد امنیتی.
- تولید شناسه یکتا و بایگانی در ابر ثبتی: تولید رمز تصدیق و شناسه یکتای سند و ذخیره نسخه نهایی در سرورهای امن سازمان ثبت اسناد.
مزایای راهبردی امضای دیجیتال برای شهروندان و دستگاه قضا
استقرار امضای دیجیتال در نظام سردفتری آثار گستردهای به همراه داشته است:
- به حداقل رسیدن جرایم جعل و کلاهبرداری ملکی: اسناد تنظیمی با امضای دیجیتال دارای شناسه یکتا و رمز تصدیق هستند و هر فردی میتواند با مراجعه به درگاه ملی، اصالت خط به خط سند را بدون نیاز به اصل کاغذ استعلام کند.
- تسهیل استناد در مراجع قضایی: بر اساس مواد ۱۰، ۱۱ و ۱۵ قانون تجارت الکترونیک، اسناد امضاشده با امضای الکترونیکی مطمئن (دیجیتال) در حکم اسناد رسمی و لازمالاجرا بوده و برای دادگاهها بدون نیاز به کارشناسی خط و امضا معتبرند.
- توسعه خدمات اسناد غیرحضوری: زیرساخت امضای دیجیتال بستر صدور وکالتنامهها و گواهیهای امضای الکترونیک را برای ایرانیان خارج از کشور و متقاضیان راهدور ممکن میسازد.
راهکارهای سازمانی؛ دیبارایان و توسعه زیرساخت امضای دیجیتال
برای دفاتر اسناد رسمی، مؤسسات حقوقی، بانکها و نهادهای مالی که نیازمند تبادل انبوه اسناد با ضرایب امنیتی بالا هستند، استفاده از نرمافزارها و زیرساختهای بومی استاندارد یک ضرورت محسوب میشود.
شرکت دیبارایان با تکیه بر سالها تخصص در زمینه امنیت سایبری و فناوریهای بیومتریک، سامانههای پیشرفته صدور گواهی و امضای دیجیتال را توسعه داده است. با راهکارهای جامع امضای دیجیتال دیبارایان، سازمانها میتوانند زیرساختهای کلید عمومی (PKI)، احراز هویت دوعاملی، رمزنگاری پیشرفته و مدیریت چرخه عمر گواهیها را منطبق با استانداردهای ملی و مراجع صدور گواهی ریشه به سامانههای خود متصل کنند و بستری امن و انکارناپذیر برای اسناد سازمانی و حقوقی رقم بزنند.
جدول مقایسه شیوه سنتی در برابر شیوه نوین مبتنی بر امضای دیجیتال
| شاخص | شیوه سنتی دفاتر (کاغذی) | شیوه نوین (امضای دیجیتال و ثبت آنی) |
|---|---|---|
| روش اعتبارسنجی | امضای دستی و اثر انگشت با استامپ | کلید خصوصی رمزنگاریشده + بیومتریک آنلاین |
| سرعت استعلام | استعلام مکاتبهای و چندروزه | استعلام آنی و برخط از پایگاههای داده کشوری |
| سطح امنیت در برابر جعل | آسیبپذیر در برابر جعل دستخط و مهر | غیرقابل جعل به دلیل ماهیت رمزنگاری PKI |
| امکان تغییر در متن سند | امکان الحاق، خطخوردگی یا دستکاری | غیرممکن (تغییر حتی یک حرف باعث ابطال هش میشود) |
| نحوه آرشیو و نگهداری | دفاتر بزرگ خطی و پروندههای حجیم | دیتاسنترهای امن با پشتیبانگیری منظم |
جمعبندی
امضای دیجیتال در دفاتر اسناد رسمی تنها یک تغییر ابزار ساده از قلم به توکن سختافزاری نیست؛ بلکه نماد یک پارادایم نوین در نظام حقوقی کشور است که امنیت، سرعت، عدالت و شفافیت معاملات را تضمین میکند. پیادهسازی این سیستمها نشان داد که همگرایی فناوری اطلاعات با مباحث حقوقی میتواند بستری عاری از فساد و جعل برای تثبیت اسناد رسمی در کشور پدید آورد.