با گسترش تحول دیجیتال و حذف گردش فیزیکی کاغذ در سازمانها، بانکها و شرکتها، عباراتی مانند «امضای الکترونیک» (Electronic Signature) و «امضای دیجیتال» (Digital Signature) بیش از هر زمان دیگری به گوش میخورند. هرچند بسیاری از افراد و حتی مدیران کسبوکار این دو واژه را به جای یکدیگر به کار میبرند، اما از دیدگاه فنی، امنیتی و حقوقی تفاوتهای بنیادینی میان آنها وجود دارد.
عدم آگاهی از این تفاوتها میتواند خسارات حقوقی و مالی سنگینی به همراه داشته باشد؛ چرا که یک امضای ناامن بهراحتی قابل انکار، جعل یا دستکاری است. در این مقاله به زبان فنی اما کاربردی، به کالبدشکافی این دو مفهوم، مقایسه تفاوتهای کلیدی آنها و نحوه بهکارگیری استانداردهای امنیتی میپردازیم.
امضای الکترونیک (Electronic Signature) چیست؟
امضای الکترونیک یک مفهوم کلی، قانونی و انتزاعی است. طبق قوانین تجارت الکترونیکی (از جمله قانون تجارت الکترونیکی ایران مصوب ۱۳۸۲)، امضای الکترونیک شامل هر نوع داده الکترونیکی است که همراه یک دادهپیام ارسال شده یا به آن ملحق شده و نشاندهنده قصد و رضایت فرد برای تایید محتوا باشد.
نمونههای رایج امضای الکترونیک
- تصویر اسکنشده از امضای دستی که در انتهای فایل Word یا PDF قرار میگیرد.
- تیک زدن گزینههای «شرایط و قوانین را میپذیرم» در وبسایتها.
- نوشتن نام در انتهای یک ایمیل کاری.
- ترسیم امضا با انگشت یا قلم نوری ساده روی صفحه تبلت یا موبایل.
بزرگترین چالش امضای الکترونیک سنتی: این نوع امضا هیچ سازوکار رمزنگاری پیچیدهای برای تایید اینکه «آیا سند پس از امضا تغییر کرده یا نه» ندارد. همچنین اثبات هویت واقعی شخص امضاکننده در مراجع قضایی بسیار دشوار است.
امضای دیجیتال (Digital Signature) چیست؟
امضای دیجیتال در واقع نوعی امضای الکترونیکی بسیار پیشرفته، امن و استاندارد است که بر پایه علوم ریاضی، الگوریتمهای رمزنگاری نامتقارن (Asymmetric Cryptography) و زیرساخت کلید عمومی (PKI) عمل میکند.
زمانی که سندی بهصورت دیجیتال امضا میشود، یک «اثر انگشت دیجیتال» (Hash) منحصربهفرد از محتوای آن ایجاد شده و توسط کلید خصوصی (Private Key) امضاکننده رمزگذاری میشود. این فرایند سه ویژگی حیاتی ایجاد میکند:
- احراز اصالت (Authentication): اطمینان قطعی از اینکه امضا دقیقاً توسط شخص مورد نظر انجام شده است.
- یکپارچگی و تمامیت داده (Integrity): اگر حتی یک نقطه یا حرف از سند پس از امضا تغییر کند، کل امضا باطل میشود.
- انکارناپذیری (Non-Repudiation): شخص امضاکننده در هیچ دادگاه و مرجعی نمیتواند صدور یا تایید آن سند را انکار کند.
برای شرکتها و سازمانهایی که نیاز به تبادل اسناد رسمی، فاکتورهای الکترونیکی، اوراق بهادار و قراردادهای تجاری دارند، پیادهسازی زیرساختهای استاندارد یک الزام است. سامانهها و راهکارهای جامع امضای دیجیتال دیبارایان با تکیه بر زیرساخت کلید عمومی (PKI) و انطباق با مراکز صدور گواهی ریشه، بستری امن و مطابق با قوانین رسمی کشور برای تایید اسناد سازمانی فراهم میسازند.
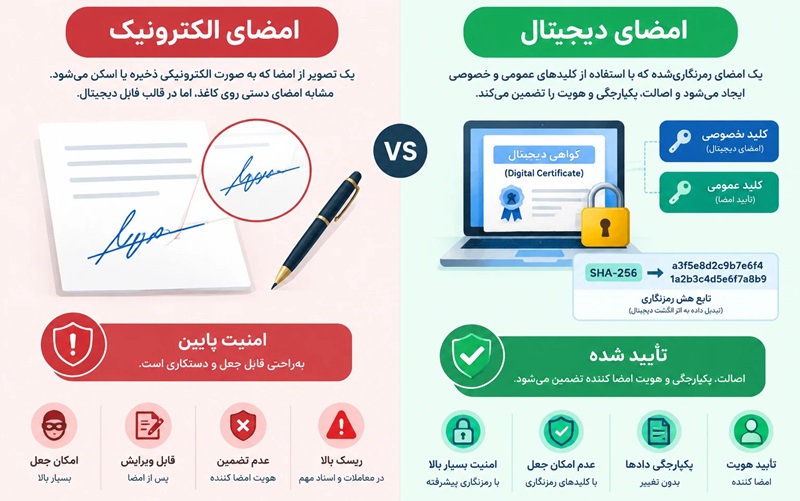
جدول مقایسه تفاوت امضای دیجیتال و امضای الکترونیک
برای درک عمیقتر، ویژگیهای این دو فناوری را در جدول زیر مقایسه کردهایم:
| معیار مقایسه | امضای الکترونیک (E-Signature) | امضای دیجیتال (Digital Signature) |
|---|---|---|
| تعریف و ماهیت | هر فرمت الکترونیکی تاییدکننده سند | نوع خاصی از امضای الکترونیک رمزنگاریشده |
| فناوری زیرساخت | بدون نیاز به رمزنگاری پیچیده | مبتنی بر زیرساخت کلید عمومی (PKI) و توابع هَش |
| امنیت در برابر جعل | بسیار ضعیف و آسیبپذیر | بسیار بالا (غیرقابل جعل ریاضی) |
| تضمین سلامت سند | قابلیت تشخیص تغییرات پس از امضا ندارد | در صورت کوچکترین دستکاری، باطل میشود |
| اعتبار حقوقی در دادگاه | نیاز به شواهد تکمیلی دارد | سند رسمی و انکارناپذیر تلقی میشود |
| مرجع صادرکننده (CA) | ندارد | صادرشده توسط مراکز معتبر گواهی دیجیتال |
| ابزارهای ثبت | ماوس، تاچاسکرین، عکس اسکنشده | توکن سختافزاری، گواهی نرمافزاری، پد امضای امن |
مکانیزم رمزنگاری در امضای دیجیتال چگونه کار میکند؟
عملکرد امضای دیجیتال بر دو ستون استوار است:
- تابع هَش (Hash Function): سندی که قصد امضای آن را دارید (مثلاً یک قرارداد PDF)، از یک الگوریتم ریاضی عبور میکند تا یک رشته متنی کوتاه و منحصربهفرد (هش) تولید شود.
- زوجکلید رمزنگاری:
- کلید خصوصی (Private Key): این کلید محرمانه تنها در اختیار امضاکننده (روی توکن امنیتی یا سامانه محافظتشده) است و با استفاده از آن، هشِ سند رمزنگاری میشود.
- کلید عمومی (Public Key): در قالب یک گواهی دیجیتال معتبر منتشر شده و در اختیار همه طرفها قرار میگیرد تا بتوانند صحت امضا را تایید کنند.
چنانچه پس از ثبت امضا، حتی یک رقم در مبالغ قرارداد یا مشخصات طرفین تغییر یابد، تابع هش جدید با هش امضاشده تطابق نخواهد داشت و نرمافزار بلافاصله اعلام هشدار و ابطال میکند.
کدام راهکار مناسب سازمان شماست؟
- استفاده از امضای الکترونیک ساده: برای فرمهای معمولی درونسازمانی، تأییدیههای ساده اداری، رسیدهای مرسولات پستی و ثبتنامهای اولیه وبسایتها مناسب و اقتصادی است.
- استفاده از امضای دیجیتال: برای سامانههای دولتی، مناقصات ملی (سامانه ستاد)، تراکنشهای مالی و بانکی، قراردادهای پرسنلی و تجاری، ثبت اسناد ملکی و ارسال اظهارنامههای مالیاتی کاملاً ضروری و اجباری است.
جمعبندی
خلاصه تفاوت این است: هر امضای دیجیتالی یک امضای الکترونیک است، اما هر امضای الکترونیکی، دیجیتال نیست. امضای الکترونیک شبیه به گذاشتن یک مهر ساده روی کاغذ است که امکان کپی آن وجود دارد؛ اما امضای دیجیتال مانند یک اثر انگشت منحصربهفردِ کدگذاریشده و غیرقابل نفوذ است که اصالت، یکپارچگی و امنیت قراردادهای شما را در دنیای وب تضمین میکند.